Mostrando entradas con la etiqueta facil. Mostrar todas las entradas

martes, 15 de enero de 2013

Creando servicios desde ejecutables

Bueno, como recordáis, en entradas anteriores os recomendaba usar HFS para poder acceder a nuestros ficheros usando HTTP, dos cosas que indicaba eran que no podía usar HTTPS (ver stunnel) y la segunda es que no corría como un servicio, para esto, voy a enseñaros a instalar servicios desde ejecutables.

Googleando podéis encontrar varias soluciones, pero la mejor que he encontrado, y que como siempre es gratuita es ServiceEx http://serviceex.com/

Esta monada nos permite instalar cualquier ejecutable como un servicio, por ejemplo HFS.

Para hacer que HFS funcione como un servicio lo único que tenéis que hacer es:

Bajaros el ejecutable y copiarlo a una carpeta en c:\Program files (x86)\ServiceEx

Crearos un fichero .ini (hfs.ini) con el nombre del servicio que queréis crear.
El fichero hfs.ini tiene la siguiente estructura:


[ServiceEx]
ServiceExeFullPath = "C:\Program Files (x86)\HFS\hfs.exe"

; program arguments to be sent to executable
options =

; can program interact with desktop [true | false] (default: true)
desktop = true

; start type (valid values: Auto Manual Disabled) (default: auto)
Start=Auto

; start the service upon installation [true | false] (default: no)
StartNow=false


Ahora solo queda abrir una linea de comando e instalar el servicio


Una vez instalado, ya lo podéis arrancar:


Voilá, ya tenéis HFS corriendo como un servicio y junto con stunnel seguro 100%


miércoles, 5 de diciembre de 2012

Securizando, securizando!!!

Bueno, he tenido unos minutos más para securizar el servidor de ficheros http que os comenté en el último post.

Para ello os podéis bajar el software desde:

Stunnel es otra joyita gratuita que te permite securizar cualquier servicio http a https de una manera muy sencilla.
Lo que hace es "ponerse delante" del puerto que tienes no securizado y lo transforma en securizado.
En nuestro caso, si pusiste el servicio en el puerto 80, puedes poner el stunnel en el puerto 8443 y redirigir el trafico del puerto 80
Para ello lo instalas y una vez instalado configuras el fichero stunnel.conf, puedes acceder usando el menu de windows:


En el fichero stunnel.conf, encuentras ejemplos de configuraciones, en este caso, si queremos securizar el servicio http del puerto 80 al 8443:

Ahora solo queda configurar el router para dejar pasar el trafico al puerto 8443, que es el del stunnel.

Con esto podrías acceder al puerto 8443 y te redireccionaría de manera transparente al 80 del servidor hfs pero de manera segura.
Ahora puedes descargar de manera segura cualquier fichero de tu equipo en cualquier sitio del mundo usando un navegador.

Una vez configurado, lo puedes instalar como un servicio, y así no tienes que preocuparte más!


jueves, 22 de noviembre de 2012

Compartición de Archivos via HTTP


Hoy voy a enseñaros un par de trucos más para acceder a vuestro PC casero desde cualquier parte.

Esto presentaba un serio problema para mi, ya que el trabajo lo desarrollaba en el PC del cliente, pero no podía enviar ni recibir ficheros, bueno, si que podía, le podía enviar por mail los ficheros a un empleado del cliente y el los copiaba al PC mediante carpetas compartidas….totalmente inútil cuanto tienes que copiar ficheros de más de 10 MB. Además el susodicho acababa hasta los hu…s de mi J

Ni que decir tiene que los protocolos de sftp y ftp también estaban capados….parecía un callejón sin salida.

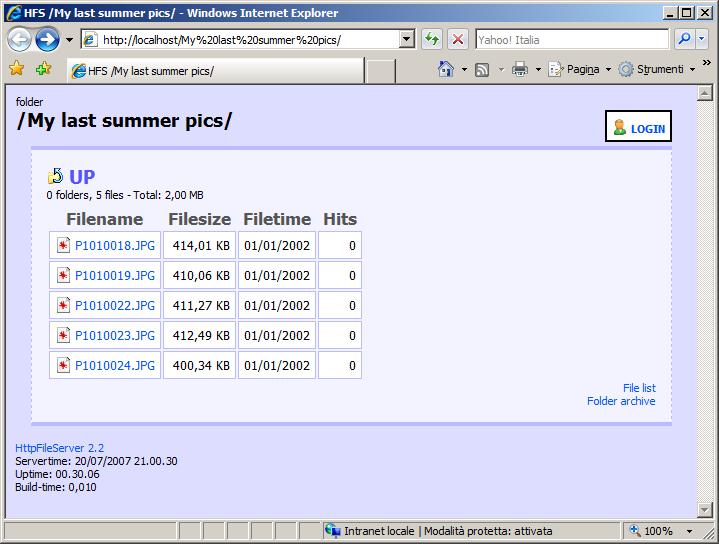
Pero encontré una pequeña joya de freeware, HFS:
Es un servidor que te permite intercambiar ficheros usando HTTP, es bastante configurable y puedes proteger el acceso mediante cuentas de usuario.


La únicas pegas que tiene es que no puede instalarse como un servicio, pero más adelante os enseñaré como hacerlo, y que el tráfico no es seguro (no he encontrado nada que use https), en el siguiente post os contaré como securizarlo!

Volvamos a las aventuras del consultor Juan Palomo, una vez instalado, lo configuré para que el servidor HFS compartiera mis carpetas de almacenamiento cloud (dropbox, Google Drive, etc…), con esto lo que consigo es subir y bajar ficheros usando el servidor HFS al PC del cliente (cosa de la que no puede enterarse el cliente...sssssh!), y cuando subo ficheros, los subo a las carpeta del cloud, con lo cual se me actualizan en mi portátil, si, no es la forma más rápida, pero con esto puedes “sincronizar” los ficheros usando tu propio PC y en la nube.

Espero que os haya gustado! En la siguiente entrada os enseñaré como configurar ejecutables como servicios, para HFS y para el servidor de Calibre.

Saludos!

lunes, 19 de noviembre de 2012

Configuracion Adicional de OPENVPN

Bueno, si ya tenéis openVPN configurada en el router, aquí van un par de truquillos.

Podéis configurar hasta dos servidores en el router, eso si, tienen que tener certificados totalmente independientes, esto es, tenéis que generar todos los certificados de manera independiente para cada uno de los servidores.

De manera general, si estás en el trabajo, normalmente tienes salida por un proxy, esta salida se puede configurar en el fichero cliente de openvpn añadiendo la información en la siguiente sección del fichero:

http-proxy [IP o HOSTNAME del proxy] [PUERTO DEL PROXY]

Ejemplo
http-proxy prox.myproxy.com 8080

Ok, pero... ¿que pasa si tenemos que poner usuario y password?, pues añadimos en un fichero el usuario y password y lo dejamos en el mismo directorio que la configuración, y lo añadimos al final de la linea:

http-proxy [IP o HOSTNAME del proxy] [PUERTO DEL PROXY] [FICHERO CREDENCIALES]

Ejmplo
http-proxy prox.myproxy.com 8080 miusuario.txt

El contenido del usuario.txt sería:
midomino\misuario
mipassword

Si, vale, hay que dejar las credenciales en un fichero plano, pero no hay nada perfecto.

Si habéis llegado hasta aquí, probablemente me diréis: NO FUNCIONA DESDE EL TRABAJO, desde una 3G si, pero desde el curro no me va.

OK, si vosotros fuérais los administradores de redes de vuestro trabajo, no dejaríais que la gente abriera VPNs sin ton ni son desde la red del trabajo a saber con que otras redes. Por eso seguramente hayan capado los puertos estandar, como el 1194 de openVPN.

Solución:
Poner el protocolo a TCP
Puerto 443
Y usar el proxy, TACHAN!!! ahora mismo estáis accediendo por VPN a casa con un tráfico HTTPS que el 99% de los proxys permiten en el puerto estandar 443.
OJO, si hacéis esto, estar seguros que vuestro router no está dando servicio, como el acceso remoto al mismo en el 443, y que no hacéis redirección del puerto 443 en el router.

Con esta configuración yo, hasta ahora he sido capaz de conectarme desde cualquier red de mi trabajo o de un cliente usando proxies.


Vale, ahora vamos a abordar un segundo caso, las redes de invitados.
En ciertos clientes (como bancos), dejan redes wifi de invitados para conectarse a VPN, algunas de estas  redes no permiten acceso a internet, pero si permite conectarse a VPN estandar como PPTP.
Si dáis con alguna red como estas, lo más facil es usar la siguiente configuración:
Protocolo: UDP
Puerto 4500
Este es el puerto estandar de PPTP y seguramente funcionará sólo con UDP.

La moraleja es que si tenéis acceso a internet sin proxy, uséis la configuración original (UDP y 1194) y dependiendo de los puertos que os den en las redes origen adaptéis uno de los dos servidores de OpenVPN de casa para que sea compatible con la configuración de red origen.

Otra recomendación, es que uno de los serviodres de OpenVPn lo dejéis con enrutamiento total y otro no.
¿Por qué?, en el caso que tengáis un adsl en casa, el ancho de banda no será muy bueno en subida, por lo que lo más recomendable es que si estáis en el trabajo, uséis el acceso a internet del mismo y que solo uséis el tunel para conectaros a los recursos de casa. Así no penalizaréis el resto de servicios, (como el correo).
Pero si  estáis accediendo por una red no segura o queréis acceder a una página que tenéis capada en el curro (marca.com, thepiratebay) entonces conectaros al servidor que direcciona todo el tráfico para que todo vuestro tráfico vaya encriptado y nadie pueda saber que estáis haciendo.

En la siguiente entrada os enseñaré a crear servicios en vuestro PC desde ejecutables estandar.....

Saludos!

miércoles, 19 de octubre de 2011

Creando un CPD en casa (V): El resultado


Con todo esto bien montado y aderezado quedaría de la siguiente manera:


Esta es la vista externa .... y por dentro:

Este equipo lo tuve funcionando unos meses con Windows 7 y VmWare Workstation, pero se me quedaba corto en cuanto a funcionalidades de virtualización, así que decidí montarme otro, pero intentando bajar los costes más todavía, así que conseguí encontrar los procesadores más baratos y memoria bastante bien en ebay, y le pedí a un amigo una caja de servidor que tenía por ahí sin usar (bastante fea por cierto) pero muy util:

Es una caja de esas enrackabes, le quité las guías y le puse unas patas de fieltro para que no estropeara el suelo. Lo mas curioso es la portezuela que tiene en el frontal.

Por dentro:


Al final le monte 5 discos, uno para el ESXi 4.1 y otros 4 para el raid.
Después de montarla y ponerle unos disipadores silenciosos y ventiladores de 120mm para que no hiciera ruido, el servidor cuando lo encendía emitia un zumbido muy molesto. Despúes de mucho investigar, encontre que el problema estaba en los discos duros, ya que como los platos del disco giran a alta velocidad (7200 RPM) y al estar anclados al chasis, los discos se ponían en resonancia y todo el servidor emitia un zumbido muy molesto.
Para solucionarlo, encontré una web donde ya habían resuelto el problema:


La técnica se la conoce como "Decoupling", y significa no atornillar los discos al pc, si no unirlos con goma elastica u otros materiales. En mi caso fui a una mercería y compré goma de carpeta, de esa que utilizabamos todos en el instituto. El resultado es increible, no hace nada de ruido.
Por detras:


Y por delante:

Es una solución muy barata y el resultado es espectacular


martes, 11 de octubre de 2011

Creando un CPD en casa (IV): Terminamos con el Servidor

Ya nos queda poco para acabar, ahora veremos la parte de la gráfica, la caja y los disipadores.

Para la parte gráfica poco que decir, va a ser un servidor, con una grafica normalilla nos apañamos.
Lo unico importante: Que sea pasiva, o sea que no tenga ventilador. Con esto nos ahorramos el ruido del mismo y reducimos la sonoridad del sistema.
En este caso cogí una atix600 por........9€
Eso si no esperéis jugar al Crysis 2 aquí... pero bueno esto es un servidor si queréis montar un PC de juegos, es otra opción, con otro presupuesto, la placa bae soporta 4 PCI-x (2 16x y 2 8x).

Ya tenemos imagen, ahora nos falta los disipadores y la caja.

Disipadores y ventiladores, ¿cuales poner?, para gustos los colores, a mi me gustan que sean silenciosos, así que nada menor que un ventilador de 92mm, para ver los disipadores compatibles con vuestra placa, teneís que consultar el socket de la misma. En el caso que estamos viendo, el socket es "Socket F", que vamos, es mas raro que un perro verde, y además los disipadores que hay para este tipo de socket son pocos y caros, para ejemplo, un botón:


No esta nada mal pero cada disipador cuesta 58€ !!!! pero esto que es!!! me sale mas caro el disipador que la cpu!!!

Que no cunda el pánico, investigando, descubrí que socket F tiene los mismos agujericos que el socket 939/940, pero el problema de la placa es que alrededor de la CPU hay elementos que no permiten poner la pieza de anclaje del socket 939/940.


Moraleja, que con una dremel se puede adaptar la pieza de plastico a poner en la placa paraponer un disipador más barato, ¿y cuanto cuesta el soporte? pues en ebay unos 4$ cada uno.... y encima con envio gratuito!

Después de adaptar la pieza nos vale cualquie disipador compatible con socket 939/AM2, siempre y cuando utilicen el enganche estandar, ojo con eso porque algunos disipadores cambian el socket de retención por uno propietario y puede no valernos.

Los disipadores elegidos fueron 2 Coolermaster Hyper TX3 a 17€ cada uno!

Además para la caja tengo tres ventiladores coolermaster de 120mm que vienen a costar unos 4 euros en ibertronica (http://www.ibertronica.es/), junto con unos cables que limitan las revoluciones para disminuir el ruido de los ventiladores (ojo, también el caudal de aire), unos revoltec por 1,65 eur.


Bueno, casi está acabado, ahora queda una de las cosas mas importantes: La caja.
La caja es algo fundamental en un sistema, tiene que ser grande, ya que el formato de las placas duales sueles ser E-ATX, así que no nos va a caber dentro de una caja normal de PC.
En mi caso, ya tenía una caja grande, la mítica Coolermaster stacker 830:
Podéis leer un análsis en:


La mala noticia es que aquellos que se quieran copiar de caja, ya no la venden.... pero en coolmod (www.coolmod.com) tienen una buena selección de cajas, el tipo es Gran Torre.
Una que por ejemplo me gusta es la Antec P193, pero si os gustan las cajas mas horteras hay mucho donde elegir.


Total 143 eurazos!

Resumiendo este ha sido nuestro presupuesto:
  1. RAM 120€
  2. CPU 150€
  3. Placa 120€
  4. Fuente 70€
  5. Discos (4) 240€
  6. Grafica 9€
  7. Disipadores + sockets 48€
  8. Ventiladores (3) + Reguladores 18€
  9. Caja 143€
Que usando la calculadora de windows hace un total de: 909€
No esta mal, eso si, se puede bajar mucho en la caja, discos y fuente, pero ahora mismo tenemos un pepino de calidad con 16GB de ram, 2TB de disco en raid y 8 cores para poder darnos servicio.

En el siguiente post, os enseñaré como ha quedado el bicho en casa y algunos trucos para que no haga nada de ruido!


Creando un CPD en casa (IV): Continuamos con el Servidor


Ahora que tenemos el corazón de lo que será nuestro servidor nos toca añadirle el resto de componentes.


La fuente de alimentación: Como es una placa quad, hay que tener muy en cuenta los conectores que vamos a necesitar y la cantidad de potencia necesaria. Para ello hay una utilidad web que nos permite hacer un calculo aproximado de lo que va a consumir nuestro servidor:


A falta de incluir los discos y la gráfica nos hacemos una idea de que neceistamos una fuente de capacidad media/alta.

En mi caso compre una fuente NOX APEX de 700W, la compre por las siguientes razones:

  1. Modular, puedes utilizar sólo los cables necesarios, mejorando el cableado y la ventilación
  2. Silenciosa, tiene un ventilado de 140mm por lo que el ruido es mínimo.
  3. Potente y barata, da unos 700w y cuesta unos 70 euros.
Para gustos los colores, coger una fuente que os guste y que os de al menos la potencia que os indica la calculadora de potencia.

Teniendo lista la alimentación elegí los discos que quería ponerle al bicho, como queria poenr un par de RAIDS, elegi los WD Black caviar de 640GB cuyo rendimiento es algo mejor que los discos sata normales debido a que tiene doble cache.


En alternate los puedes conseguir por alrededor de los 60 euros unidad, en este caso puse 4(1+1 Raid 0 y otro Raid 0 1+1)
Os preguntaréis, y porque dos Raid 0 en vez de uno "gordote", bueno, como lo iba a usar para máquinas virtuales, pues quería poder arrancar máquinas sin que todas tiren de los mismos discos para mejorar el rendimiento global. Cada Raid da unos 250 MB/s de rendimiento.....

Estos discos se les puede calificar de "caros", pero vamos, podéis elegir el modelo que mas os guste, por ejemplo los spinpoint F4 de Samsung también van muy bien!

Mas adelante os enseñaré cómo poner los discos para que no hagan nada de ruido en el equipo de casa.

Bueno, con esto sólo nos queda la gráfica, la caja y los disipadores/ventiladores.


Creando un CPD en casa (III): El servidor "casero"

Bueno, ahora os voy a contar como montarse un servidor bueno, bonito y barato.
La regla de oro es: Ebay es tu amigo.
Si, en ebay puedes encontrar las piezas mas importantes de tu futuro servidor a un precio muy ajustado. Pero lo mas recomendable no es ir al sitio español (ebay.es) si no comprar directamente en USA (ebay.com), la cuenta de españa te vale y como el dolar está barato, dependiendo del cambio puedes tener un 30% de descuento.

En mi caso, quería montar un equipo potente per lo mas barato posible y al final opté por AMD.
Esto de los procesadores, es como la religión, así que dependiendo de lo que os guste, elegir Intel o AMD, los primeros son algo más potentes (pero suelen disipar mas calor) y los segundos, son mas baratos y suelen consumir menos que los Intel.

En fin una vez hayáis decidido que procesador montar, hay que buscar una buena placa base.
Como quería potencia, busque placas duales, con dos procesadores. Esas placas utilizan tecnología de servidores así que los procesadores tendrán que ser de servidor (Intel Xeon o AMD Opteron) y la memoria RAM tendrá que ser registrada, pero a parte de esto no hay mas problema.

Así que me puse a buscar como un loco y encontré un par de procesadores AMD 2352 quad core por 200$ (unos 140€), con gastos y SIN pasar por aduana se quedo en 150€, ojo con esto, ya que si pasan por la aduana, puede subir algo más el precio.


Una vez tuve el procesador, busque placas duales (los opteron no van a funcionar en placas normales, así que no busquéis placas de tipo PC. Una placa muy interesante que encontré fue la tyan S2915, esta placa la usan unas workstations de HP, las XW9400, si entras en HP puedes configurar una, y son carismas.....

Bueno pues puedes encontrar un monton de placas en oferta en Ebay, son de segunda mano, pero a mi me han funcionado bien.
Lo que me gustó de la placa es que tenía una controladora RAID por hardware, además de una controladora SATA II, se le pueden enchufar 15 discos en total.....


Como podéis observar, está bien surtida. En este caso la encontré por 180€ (unos 120€...)

Ya tenemos las dos piezas principales, ahora hay que encontrar la RAM.
Para ver cual es la soportada por la placa, consultar las especificaciones del fabricante. Las páginas web de los mismos suelen tener toda la información necesaria.

La memoria compatible en este caso tiene que ser DDR2 667 Registered, esto de registered ES MUY IMPORTANTE. La memoria convencional de PC no os va a servir en esta placa así que no lo intentéis, para placas duales, es necesario usar memoria Registrada (que tiene protección ante fallos) y además hay que montarla a pares (no dimms sueltos).

Otro punto importante es que cada procesador tiene que tener al menos un par de bancos de memoria ocupados, ya que sin no arrancará.
Así que la cantidad mínima de dimms a comprar es 4 (dos por cada procesador).


Yo tuve bastante suerte con la RAM, ya que es el componente que nos sableará más, ahora mismo los 8GB de RAM (2x4GB) esta sobre los 60€. Cuando compré la RAM por ebay el vendedor se equivocó y me dió dimms de 4GB en vez de de 2GB así que acabé con 32GB en vez de los 16GB previstos (una pena vamos).

Bueno, por ahora llevamos gastado 120€ RAM + 150€ CPU + 120€ placa = 390€
En el proximo post, seguiremos con lo que nos queda.


lunes, 10 de octubre de 2011

Creando un CPD en casa (II): Las comunicaciones


A la hora de montar un sistema en casa, uno de los puntos mas importantes es el acceso, ya que deberemos conectarnos a distintos sistemas, por lo tanto la redirección de puertos se nos queda corta.
Despues de indagar bastante encontre una joya, un router perfecto para poder hacer todo lo que necesitaba:
Linksys WRT-54GL
unos 50€


Ojo con la terminación la "L" es porque podemos instalar un sistema operativo basado en linux distitno del fabricante.
Los mas interesantes son el DDRT (http://www.dd-wrt.com)
En mi caso instalé el tomato y entre sus muchas ventajas se encuentra la capacidad de poner un servidor de OpenVPN.
OpenVPN es gratuito (al menos la versión personal) y nos permite crear un tunel VPN con encriptación, una forma segura para acceder a nuestra infraestructura.

Una gran ventaja de utilizar OpenVPN es que lo puedes configurar para pasar el tráfico por los proxies, todavía no he conocido ningún cliente desde el que no haya podido conectarme.

Además conseguimos tunelar también todo el trafico de internet, en el caso de que nos estemos conectando a un hot spot protegemos todas nuestras comunicaciones.
Incluso hay cliente OpenVPN para móviles, yo con mi N900 también me conecto a mi red y enciendo y apago máquinas virtuales (pero eso es otra historia).

Como los proveedores de internet son un poco ratas con las IPs fijas, tendremos que abrir una cuenta para en un servidor de DNS dinámico para poder localizar nuestra casas siempre que queramos. El router no permite configurar el DNS dinámico y actualiza la IP automáticamente, !adios IP fija!, te echaremos de menos...

Con esta joya, puedo acceder a mi casa desde cualquier parte del mundo.
Por último, también permite hacer WOL (Wake On Lan), un protocolo que permite encender los ordenadores de manera remota. Se acabó dejar el ordenador día tras día sin darle uso.
He perdido la cuenta la cantidad de veces que he encendido el servidor en remoto, lo he usado un par de horas y luego lo he dejado apagado sin problema.

En fin, un cacharro que no cambiaría por nada del mundo.

En el siguiente post: Montando el servidor "Casero".

Creando un CPD en casa (I)

Llevaba tiempo con la idea de montarme un buen "cacharro" en casa para ayudarme en mi trabajo (Consultor de software) pero el precio me echaba para atrás.
Despúes de investigar un poco, acabé con dos servidores "caseros":
El primero:
2xCpu Quad (8CPUS)
40GB Ram
2.5TB HDD (1TB Raid 0 + 1TB Raid 0 + 512GB Alone)
ESXi 4.1

El segundo:

2xCpu Quad (8CPUS)
16GB Ram
2 TB HDD (1TB + 1TB)
Windows 7 Ultimate

Bueno, ¿y qué pinto yo con todo esto?, pues ahora gracias a esto, puedo conectarme mediante VPN a mi casa desde cualquier parte del mundo y tengo mi pequeño demo center para poder trabajar desde casa o desde cualquier cliente.

Ah! y no te creas que me he dejado un dineral, el gordo lo he montado por menos de 1000€.
Si quieres saber como montarte un pequeño CPD en casa, sigue el blog y te comentaré como montar todo lo necesario para:
  • Acceder a tu red de casa desde cualquier parte y de manera segura
  • Encender y apagar tus equipos cuando te haga falta
  • Tener un pequeño cloud casero para ayudarte en tu trabajo y ahorrar muuuucho tiempo en tu día a día
Sin más dilación, empezaremos con lo básico: Las comunicaciones.